oke下载,端侧加密与包体校验架构解析

包体验签端侧加密沙箱隔离

oke下载并非简单的文件传输行为,其客户端在安装包签名、运行时完整性度量与本地密钥存储三个层面均设有验证机制。用户完成oke下载后,私钥材料在设备安全域内生成并加密落盘,不经过明文网络链路。理解这套架构,有助于在oke下载前后判断安装来源是否可信、运行环境是否被篡改,从而避免因使用二次打包版本而暴露助记词。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

私钥本地加密不出域

oke下载完成后,密钥在设备安全芯片或TEE环境中生成,签名运算在隔离区完成,明文私钥不进入普通内存,降低截获风险。

oke下载客户端提示运行环境异常如何排查

先确认设备是否开启开发者调试或安装过改机工具,这类环境会触发完整性度量告警。关闭调试选项、卸载可疑插件后重启客户端;若仍告警,备份资产后从官方渠道重新执行oke下载覆盖安装。

oke下载新手的安装与备份步骤

第一步,从本页公示的校验信息核对安装包哈希,确认一致后再安装;第二步,首次启动选择创建新钱包,在离线环境抄写助记词并做两处物理备份,不截图不存云盘;第三步,设置独立支付密码并开启生物识别;第四步,先做一笔小额转账验证地址与网络正确;第五步,定期在客户端内检查授权列表,撤销不再使用的合约权限。整个流程不跳过任何校验环节。

oke下载安装包校验与首次启动流程

获取oke下载安装包后,系统会读取包内嵌证书链并与官方公示指纹比对;首次启动时客户端生成本地设备标识,引导用户完成助记词离线备份,随后在安全域内派生密钥对。整个流程中,网络仅传输公钥与签名请求,私钥材料始终留在设备侧,用户可通过客户端内置的校验入口复核安装包哈希值。

oke下载后的密钥托管与风控边界

oke下载的用户需明确:客户端采用非托管架构,资产控制权归私钥持有者,平台不保存明文私钥。风控层面,客户端对异常签名请求做二次确认,对高频授权操作弹出风险提示,并支持用户自定义单笔限额。这种设计把安全责任边界划分清楚,既防止服务端单点风险,也要求用户妥善保管备份。

oke下载客户端的技术取舍与长期可用性

运行时完整性度量

客户端启动时对关键模块做哈希比对,检测到代码段被注入或调试器挂载即触发保护策略,确保oke下载后的运行环境未被污染。
权限最小化申请

oke下载安装后默认仅申请必要权限,相机与相册权限在扫码或备份时按需触发,用户可在系统层随时回收,降低越权读取风险。

oke下载后忘记支付密码但记得助记词怎么办

在客户端登录页选择通过助记词恢复钱包,重新设置支付密码即可,资产与地址不变。注意恢复过程需在离线或可信网络下进行,且不要在任何网页表单中直接粘贴助记词。
多链地址派生规范

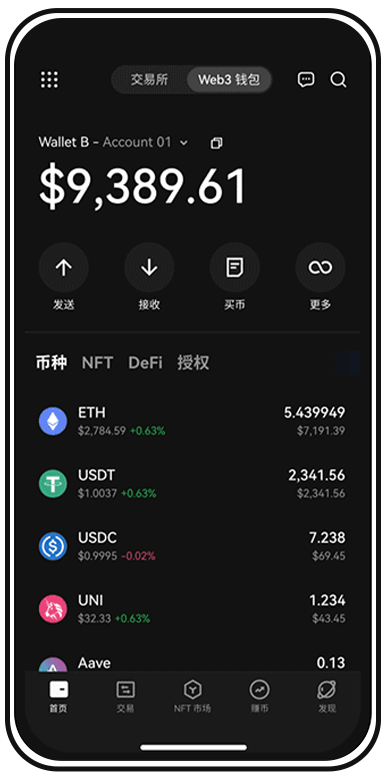
oke下载内置符合BIP32/44标准的派生路径管理,同一助记词可派生多条链地址,避免重复备份带来的泄露面扩大。

安装包签名逐层校验

oke下载的安装包携带多层数字签名,安装时系统与客户端双重比对证书指纹,任一层不匹配即中止部署,杜绝中间人替换。

离线签名通道

通过二维码或文件方式在离线设备完成签名,oke下载客户端只负责广播已签名交易,私钥在物理隔离环境中不触网。
oke下载客户端安全模块展示

oke下载关联的链上服务组件

交易预执行模拟

签名前在本地模拟交易执行结果,oke下载会提示余额变化与合约调用路径,帮助用户识别异常授权与钓鱼合约。

多链节点接入层

oke下载客户端内置节点健康检查,自动切换至低延迟全节点广播交易,避免单一节点作恶导致交易被延后或替换。

安装来源指纹核验

oke下载页面提供安装包SHA-256值与签名证书指纹,用户可在系统设置中自行比对,确认非二次打包版本后再授予存储权限。
oke下载后助记词保存在手机里安全吗

oke下载

不建议以明文形式长期存放。客户端虽对本地密钥加密,但手机丢失或系统被提权仍可能暴露。正确做法是助记词仅做离线物理备份,手机端依赖安全域内的加密密钥材料,不保留可读的助记词副本。
oke下载 常见问题指南

1oke下载支持在模拟器上运行吗
不支持。模拟器缺乏硬件安全域,私钥生成环境不可信,客户端会拒绝在虚拟化环境中完成密钥初始化。请使用具备TEE或安全芯片的实体设备进行oke下载与后续操作。
2增量更新与断点续传
客户端更新采用差分补丁机制,oke下载的增量包体积小,弱网环境下支持断点续传,减少因网络中断导致的包体损坏。
3oke下载安装包哈希对不上怎么办
立即停止安装并删除已下载文件。哈希不一致说明包体被篡改或下载链路被劫持,应回到本页重新获取官方公示的SHA-256值与下载入口,核对证书指纹后再安装,切勿继续使用旧包。
4冷热分离的密钥策略
oke下载客户端支持将高频签名密钥与冷存储密钥分离管理,热端仅保留有限额度授权,大额操作需冷端二次签名。
5地址簿与授权管理
用户可在oke下载客户端维护地址簿并对合约授权做定期审计,一键撤销长期未使用的高危授权,缩小攻击面。

核验安装包指纹,完成一次可信的oke下载

安装包签名与哈希值已在本页公示,请在oke下载前完成比对。任何来源不明的二次打包版本都存在密钥泄露风险,认准校验信息再部署客户端。